「脆弱性が見つかりました」の通知、どう判断していますか
WordPressにセキュリティ系のプラグインを入れていると、ある日こんな通知が届きます。
「インストール済みのプラグインに脆弱性が見つかりました」
通知の対象を見ると、別のセキュリティプラグインだったりします。セキュリティのために入れたプラグインが、セキュリティのために入れた別のプラグインを「危険」と判定している。この状況で「で、何をすればいいの?」と止まってしまう人は多いと思います。
私も数十社のサイトを保守する中で、この手の通知を毎週のように受け取ります。この記事では、脆弱性アラートが来たときに、慌てず・放置せず・必要なことだけやるための判断の仕方をまとめます。
脆弱性アラートの正体
セキュリティプラグインの脆弱性チェックは、公開されている脆弱性データベースと、サイトに入っているプラグインのバージョンを照合しています。「このプラグインのこのバージョンには、報告された脆弱性がある」という情報と一致したら、通知を出します。
ここで知っておきたいのは、次の2点です。
- 通知は「報告がある」という事実を伝えているだけで、「今すぐ攻撃される」という意味ではない
- 脆弱性には深刻度の差があり、ログインしないと悪用できないものから、誰でも悪用できるものまで幅がある
つまり、アラートが来た時点で必要なのは「何が・どのくらい危ないか」を読むことで、通知の数に反応することではありません。
判断の手順:3つの質問
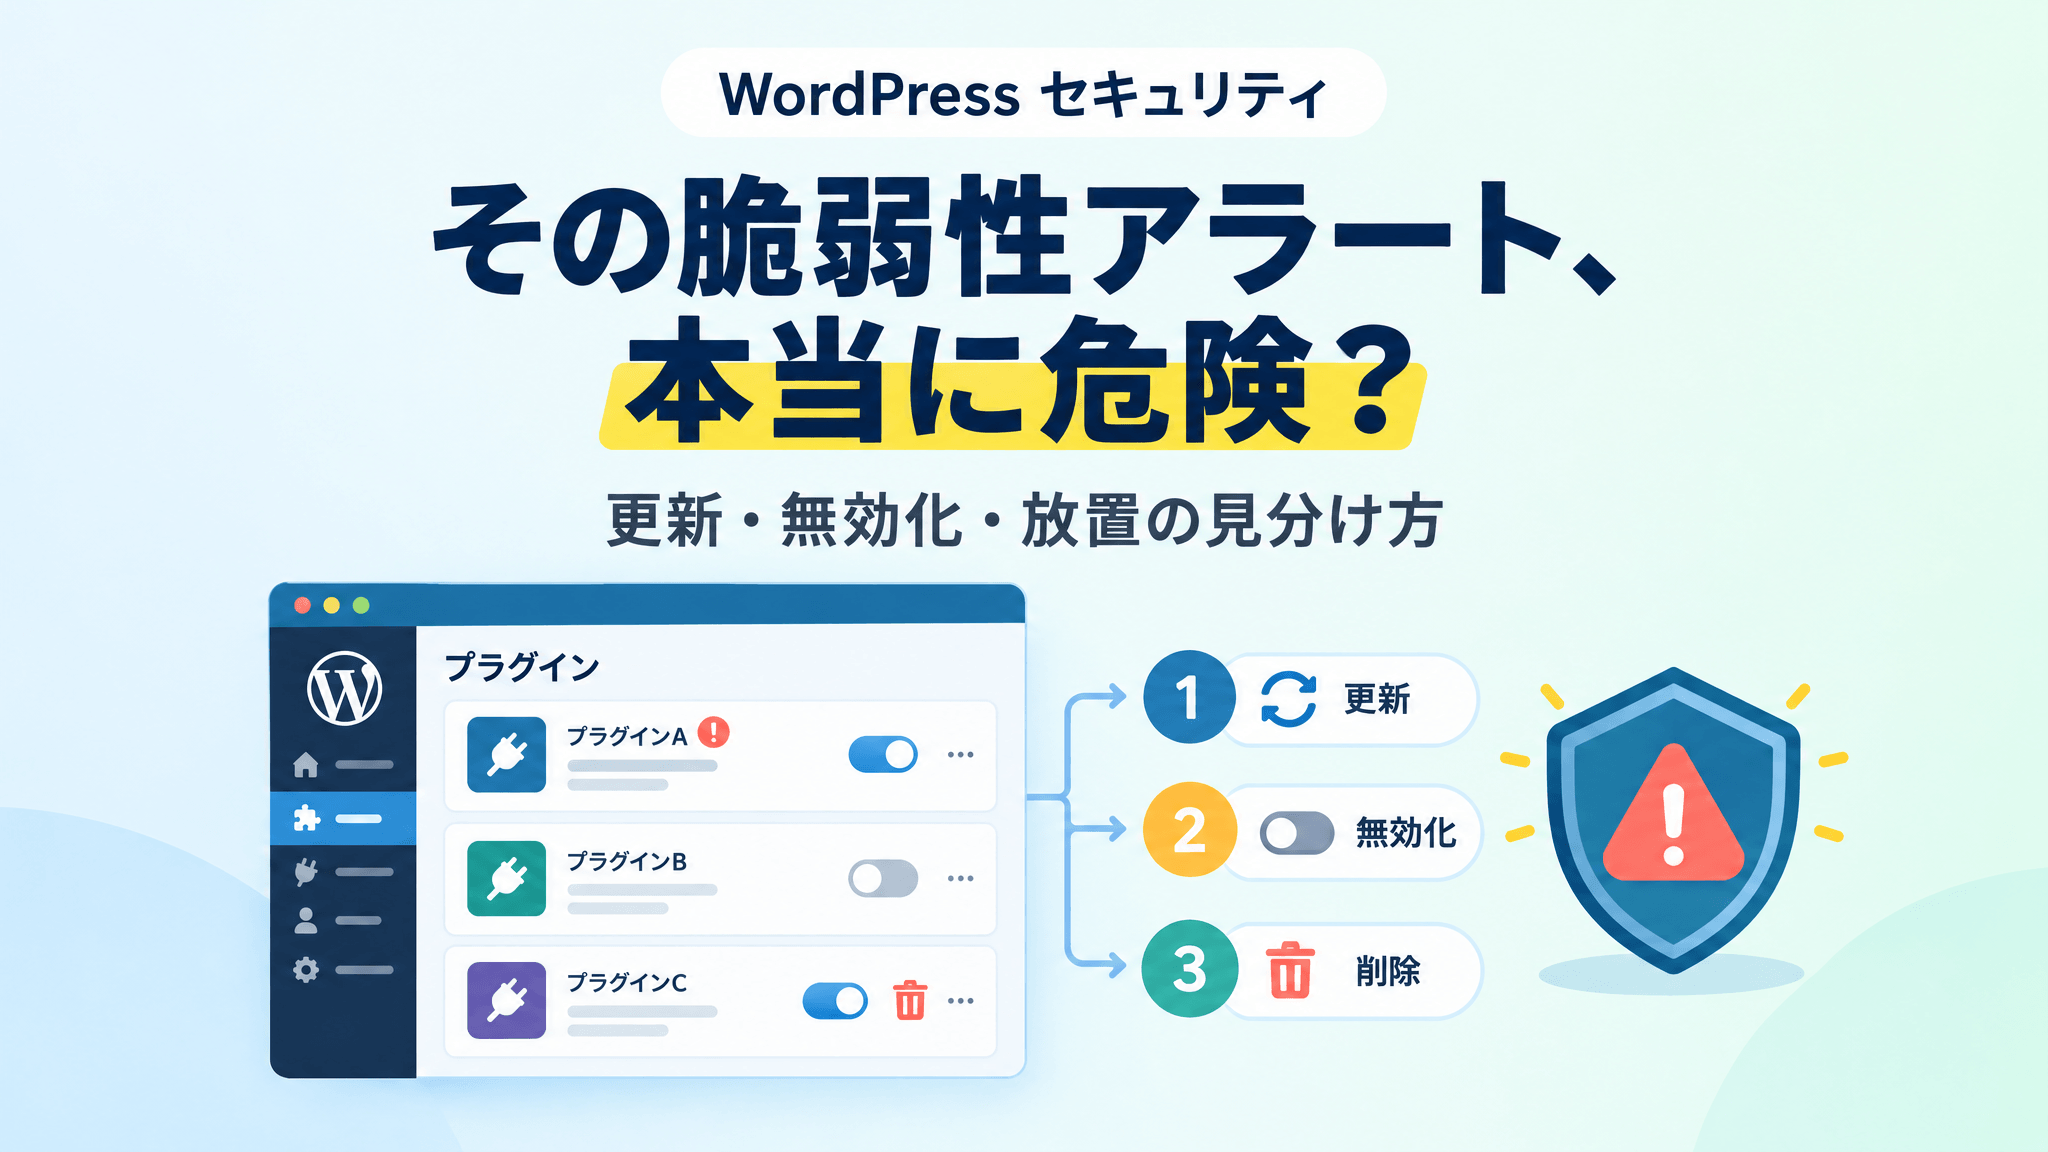
アラートが来たら、私は次の3つを順に確認します。
1. 修正版はもう出ているか
通知に「修正バージョン」が書かれていれば、話は簡単です。そのプラグインを更新するだけで解決します。更新前にバックアップを取り、更新後にサイトの表示とフォームの動作を確認します。
修正版がまだ出ていない場合は、次の質問に進みます。
2. 深刻度はどのくらいか
脆弱性情報には、だいたいCVSSという指標で深刻度のスコア(0〜10)が付いています。目安は次のとおりです。
- 9.0以上(緊急):認証なしで悪用できることが多い。修正版がなければ、プラグインを一時的に無効化する
- 7.0〜8.9(重要):早めに対処。修正版を待ちつつ、数日以内に判断する
- 4.0〜6.9(警告):悪用には条件(ログイン権限など)が必要なことが多い。次の更新タイミングで対応
- 4.0未満(注意):実害はほぼない。更新があれば適用する程度
通知に「ログインした攻撃者が」「管理者権限で」と書かれていたら、悪用の条件が厳しいので、実際のリスクは低めです。「認証不要で」「リモートから」と書かれていたら、条件なしで狙われるので急ぎます。
3. そのプラグインは本当に必要か
意外と多いのが、「入れたけど使っていないプラグイン」が脆弱性を指摘されるケースです。使っていないなら、更新ではなく削除が正解です。停止しただけではファイルが残るので、削除まで行います。
セキュリティプラグイン同士が互いを指摘し合う場合も同じで、機能が重複しているなら片方に絞ります。ログイン保護・WAF・改ざん検知を、それぞれ別のプラグインで二重に入れていると、競合や誤判定の原因になります。
「誤検知」はある
脆弱性データベースの情報は、報告者の申告ベースで登録されることがあります。報告自体が誤っていたり、特定の設定でしか再現しなかったり、開発元が「これは仕様で、脆弱性ではない」と反論しているケースもあります。
通知に出てきた脆弱性の名前やID(CVE番号)で検索すると、開発元の見解や、他のユーザーの報告が見つかります。開発元が公式に否定しているなら、更新を待てばよいことがほとんどです。
ただし、「誤検知かもしれない」を理由に放置するのは避けたいところです。確認して判断した、という記録を残しておくと、クライアントへの説明もしやすくなります。
クライアントへの伝え方
保守契約のあるサイトでアラートが出たとき、私はクライアントに次の形で報告しています。
- 何のプラグインに、どのくらいの深刻度の報告があったか
- 修正版の有無と、こちらで行った対応(更新・無効化・経過観察)
- クライアント側で必要な作業があるか(基本は「ありません」)
専門用語を並べると不安を与えるだけなので、「対応済みです」か「様子を見ています」のどちらかで結論を先に伝えます。
通知に振り回されないための運用
- セキュリティプラグインは1つに絞る(機能が重複しないように)
- 使っていないプラグインは削除する(停止ではなく)
- 月に1回、プラグイン一覧の「最終更新日」を見て、2年以上更新がないものは代替を探す
- 重大な脆弱性(CVSS 9以上)の通知だけは、即日対応する
アラートの数を減らすには、プラグインの数を減らすのが一番確実です。
まとめ
- 脆弱性アラートは「報告がある」という情報で、「今すぐ危険」とは限らない
- 修正版があれば更新、なければ深刻度で判断、使っていないなら削除
- CVSS 9以上は即日、7以上は数日以内、それ以下は次の更新時、が目安
- 誤検知もあるが、確認した記録は残す
- プラグインを減らすことが、一番のアラート対策
セキュリティは「全部に完璧に対応する」より、「危ないものを見分けて、そこに時間を使う」方が続きます。通知が来るたびに止まらず、3つの質問で仕分けるところから始めてみてください。